
さらに詳しく
毎日のように情報漏洩が後を絶たない日本企業って大丈夫なの!?
近年、日本企業を標的としたサイバー攻撃が急増し、顧客情報や機密情報などの大規模な情報漏洩事件が後を絶ちません。セキュリティ対策を強化しているはずなのに、なぜ被害は拡大の一途をたどるのでしょうか。本記事では、日本企業の情報漏洩が止まらない根本的な原因を分析し、企業が取り組むべき具体的な対策について調べてみました。
日本企業での情報漏洩が増えた理由
一言でいうと、守るべき情報や入口が増えた一方で、人・仕組み・予算が追いついていないからです。
なお、日本企業だけが特別に漏洩しているわけではありません。海外でも多数発生しています。日本では公表や報道が増えたため、「毎日起きている」ように見えやすい面もあります。
攻撃者にとって「情報がお金になる」から 💰
漏洩した情報は、次のように悪用・売買されます。
- メールアドレスや電話番号 → 詐欺や迷惑メール
- ID・パスワード → 他サービスへの不正ログイン
- クレジットカード情報 → 不正利用
- 顧客・取引先情報 → なりすましや恐喝
- 技術・営業情報 → 競合への売却
- 機密情報 → ランサムウェアによる脅迫
昔の泥棒が金庫を狙ったように、今の犯罪者は企業のデータを狙っています。しかも、インターネット経由なら世界中から自動的に攻撃できます。
また、AIを使ったハッキングも増えており人手を介さずに自動で攻撃することが可能になってきました。
人のミスを完全にはなくせないから 👤
情報漏洩は、高度なハッキングだけで起きるわけではありません。
よくある例は次のとおりです。
- メールの宛先や添付ファイルを間違える
- フィッシングメールにID・パスワードを入力する
- USBメモリやパソコンを紛失する
- クラウドの公開設定を間違える
- 退職者のアカウントを削除し忘れる
- 個人の端末や無料サービスに業務データを保存する
人に「絶対に間違えるな」と言うだけでは防げません。
間違えても漏れない仕組みが必要です。
古いシステムが残っているから 🖥️
日本企業では、長年使い続けているシステムも少なくありません。
- サポートが終了したOSやソフト
- 更新すると止まりそうで、修正できないシステム
- 作った担当者が退職し、仕組みが分からないシステム
- 複数の会社や部署が継ぎ足した複雑なネットワーク
これは、鍵が壊れかけた古い建物を、そのまま使っている状態に近いものです。攻撃者は、公開されている弱点を自動的に探して侵入します。
パスワードだけに頼っているから 🔑
パスワードは、次の方法で盗まれます。
- 偽サイトに入力させる
- ウイルスで抜き取る
- 過去の漏洩情報を使う
- 簡単な文字列を総当たりする
- 同じパスワードを使い回している人を狙う
パスワードが盗まれると、正規の利用者としてログインされるため、企業側が気づきにくくなります。
取引先や委託先から漏れるから 🔗
大企業が強固でも、業務を委託している会社やシステム業者の対策が弱ければ、そこが入口になります。
例えば、
大企業 → 委託会社 → 再委託会社 → クラウドサービス
というように、情報を扱う会社が増えるほど、管理すべき範囲も広がります。
玄関を厳重にしても、勝手口の鍵が開いていれば侵入されるということです。
セキュリティ担当者が足りないから 🧑💻
セキュリティは、製品を一つ入れれば終わりではありません。
- 脆弱性を調べる
- 更新プログラムを適用する
- 不審な通信を監視する
- 社員アカウントを管理する
- 委託先を確認する
- 事故が起きたときに調査する
こうした仕事には専門知識と人手が必要です。しかし、特に中小企業では専任担当者を置けず、IT担当者が他の仕事と兼務していることがあります。
「漏洩した」のではなく「漏洩した可能性がある」発表も多いから 📢
報道される事件には、次のようなものが混在しています。
- 実際に情報が外部へ流出した
- 不正アクセスされたが、流出は未確認
- 流出した可能性を否定できない
- 委託先で事故が起きた
- 数か月前の事故を調査後に公表した
また、法令や社会的責任によって公表する企業が増えたことも、件数が多く見える理由です。
公表が多いこと自体は、必ずしも悪いことではありません。隠さず報告する姿勢ともいえます。
情報漏洩までの流れ
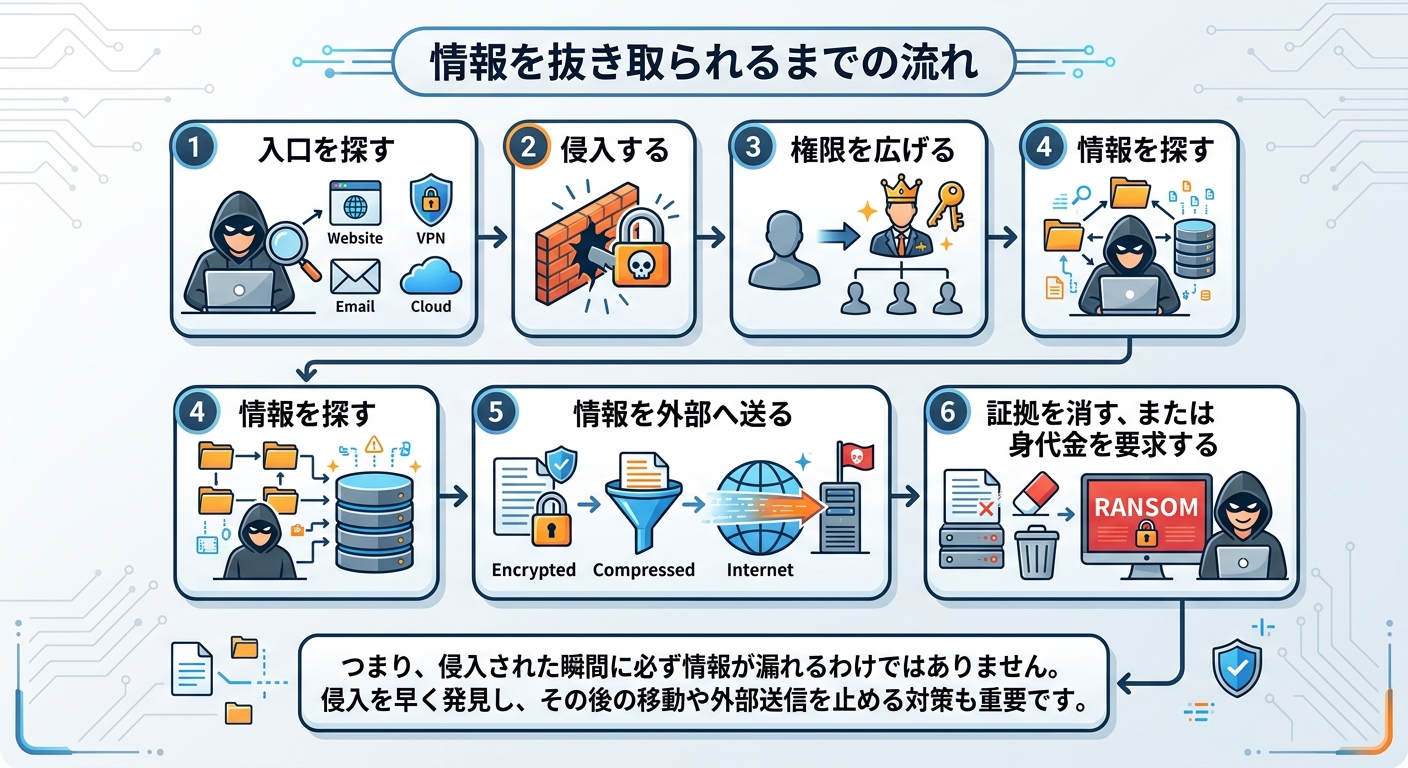
攻撃は、一般的に次のように進みます。
- 入口を探す
- Webサイト、VPN、メール、クラウドなどを調査
- 侵入する
- 脆弱性を悪用する、またはパスワードを盗む
- 権限を広げる
- 一般ユーザーから管理者権限を奪う
- 情報を探す
- データベースやファイルサーバーを探索
- 情報を外部へ送る
- 暗号化・圧縮し、攻撃者のサーバーなどへ転送
- 証拠を消す、または身代金を要求する
- ログを削除したり、データを暗号化したりする
つまり、侵入された瞬間に必ず情報が漏れるわけではありません。侵入を早く発見し、その後の移動や外部送信を止める対策も重要です。
情報漏洩を防ぐための対策
完全にゼロにするのは困難です。重要なのは、次の3段階で考えることです。
- 侵入されにくくする
- 侵入されても情報を盗ませない
- 事故を早く発見して被害を小さくする
最優先で行うべき対策
多要素認証を導入する
パスワードに加えて、スマートフォンや物理キーなどで本人確認します。
特に、以下には必須です。
- メール
- VPN・リモート接続
- クラウドサービス
- 管理者アカウント
- 経理・人事システム
可能なら、SMSよりも認証アプリ、パスキー、セキュリティキーを優先します。
ソフトウェアを速やかに更新する
- OS
- ブラウザー
- VPN装置
- ルーターやファイアウォール
- サーバー
- 業務ソフト
- ウイルス対策ソフト
特に、インターネットから接続できる機器の脆弱性は優先的に修正します。
更新できない古いシステムは、外部から隔離するか、計画的に交換します。
アクセス権を必要最小限にする
全社員がすべての情報を見られる状態は危険です。
- 営業担当者は営業に必要な情報だけ
- 経理担当者は経理情報だけ
- 管理者権限は必要な人だけ
- 異動・退職時に権限をすぐ変更・削除
- 定期的に不要なアカウントを確認
これを「最小権限」と呼びます。
一つのアカウントが盗まれても、会社全体の情報を持ち出されにくくなります。
データを暗号化する
暗号化すると、データを盗まれても簡単には読めません。
- ノートパソコンやスマートフォンの暗号化
- 通信の暗号化
- 機密ファイルの暗号化
- バックアップの暗号化
ただし、正規アカウントでログインされると読まれる場合があるため、暗号化だけでなく多要素認証なども必要です。
バックアップを複数用意する
バックアップは、ランサムウェアや誤削除への重要な対策です。
- 通常のネットワークから切り離したバックアップを作る
- クラウドだけでなく、別の場所にも保管する
- 一定期間、上書き・削除できない形式にする
- 実際に復元できるか定期的に試す
ただし、バックアップは業務復旧には役立ちますが、盗まれた情報の公開そのものを止める対策ではありません。
人のミスを減らす対策
メール送信を仕組みで安全にする
- 外部宛てメールを目立つ表示にする
- 大量の宛先を検知する
- 添付ファイルの内容を自動確認する
- 送信を数分間保留し、取り消せるようにする
- 一斉送信にはBCCではなく専用配信システムを使う
- 機密ファイルは添付せず、安全な共有サービスを使う
「注意してください」という教育だけでなく、誤操作をシステム側で止めることが重要です。
フィッシング訓練と教育を行う
社員には、次の点を繰り返し伝えます。
- メールのリンクから安易にログインしない
- 急がせる、脅す、秘密を求める連絡を疑う
- 振込先変更は電話など別の方法で確認する
- 不審な添付ファイルを開かない
- 問題に気づいたら、すぐ報告する
訓練は社員を責めるためではなく、だまされてもすぐ相談できる文化を作るために行います。
会社全体で必要な対策
何を持っているか把握する
まず、以下を一覧にします。
- 顧客情報はどこにあるか
- 誰がアクセスできるか
- どのクラウドサービスを使っているか
- インターネットに公開されている機器は何か
- どの委託先に情報を渡しているか
- 保存期限を過ぎたデータが残っていないか
守る対象が分からなければ、適切な対策はできません。
不要なデータは削除し、そもそも保有しないことも有効です。
端末とネットワークを監視・分離する
- パソコンにEDRなどの監視機能を導入する
- 不審なログインや大量ダウンロードを検知する
- 社内ネットワークを用途別に分ける
- 一台が感染しても全社に広がらない構成にする
- ログを保存し、事故時に追跡できるようにする
「社内に入った人は全員信用する」のではなく、アクセスのたびに確認するゼロトラストの考え方が有効です。
委託先・取引先の対策を確認する
契約前・契約中に、次の項目を確認します。
- 多要素認証を導入しているか
- データをどこに保存しているか
- 再委託先があるか
- 事故時に何時間以内に報告するか
- 契約終了後にデータを削除するか
- セキュリティ監査を受けているか
価格だけで委託先を選ばず、情報管理の水準も判断材料にします。
事故対応の練習をする
事故が起きてから連絡先や対応方法を決めていては遅れます。
事前に、以下を決めておきます。
- 誰が責任者になるか
- どこへ連絡するか
- 感染端末をどう隔離するか
- 顧客や取引先へどう説明するか
- 警察、専門業者、個人情報保護委員会への連絡
- 広報対応や業務継続の方法
年に一度程度は、ランサムウェアや個人情報流出を想定した訓練を行います。
まとめ
情報漏洩がなくならない主な理由は、単なる「社員の不注意」だけではありません。
- 攻撃者が組織化・高度化している
- 古いシステムが残っている
- 人手や予算が不足している
- クラウドや委託先など、入口が増えている
- 人のミスを防ぐ仕組みが不十分
- 発見・公表される事件が増えている
最も大切なのは、個人の注意力だけに頼らないことだともいます。
また、最近のサービスでは、WEB上でのショッピングサイトも含めたインターネットサービスを提供している企業も多数存在しており、インターネット経由で情報が漏洩しているケースもあります。
※インターネット経由の情報漏洩入口
| 入口 | 具体例 |
|---|---|
| Webシステム | SQLインジェクション、権限確認の不備 |
| 認証情報 | フィッシング、パスワードの使い回し |
| 社員の端末 | マルウェア感染 |
| ネットワーク機器 | VPNやルーターの脆弱性 |
| クラウド | 公開設定や権限設定のミス |
| 委託先 | 取引先やサービス事業者への侵入 |
| 内部要因 | 誤操作、不正な持ち出し |
システム上の不備もありますが、人間の不注意から漏洩させてしまうケースも存在します。
つまり、システム上の対策と人的対策の両方を進めて対策をすることが重要になります。
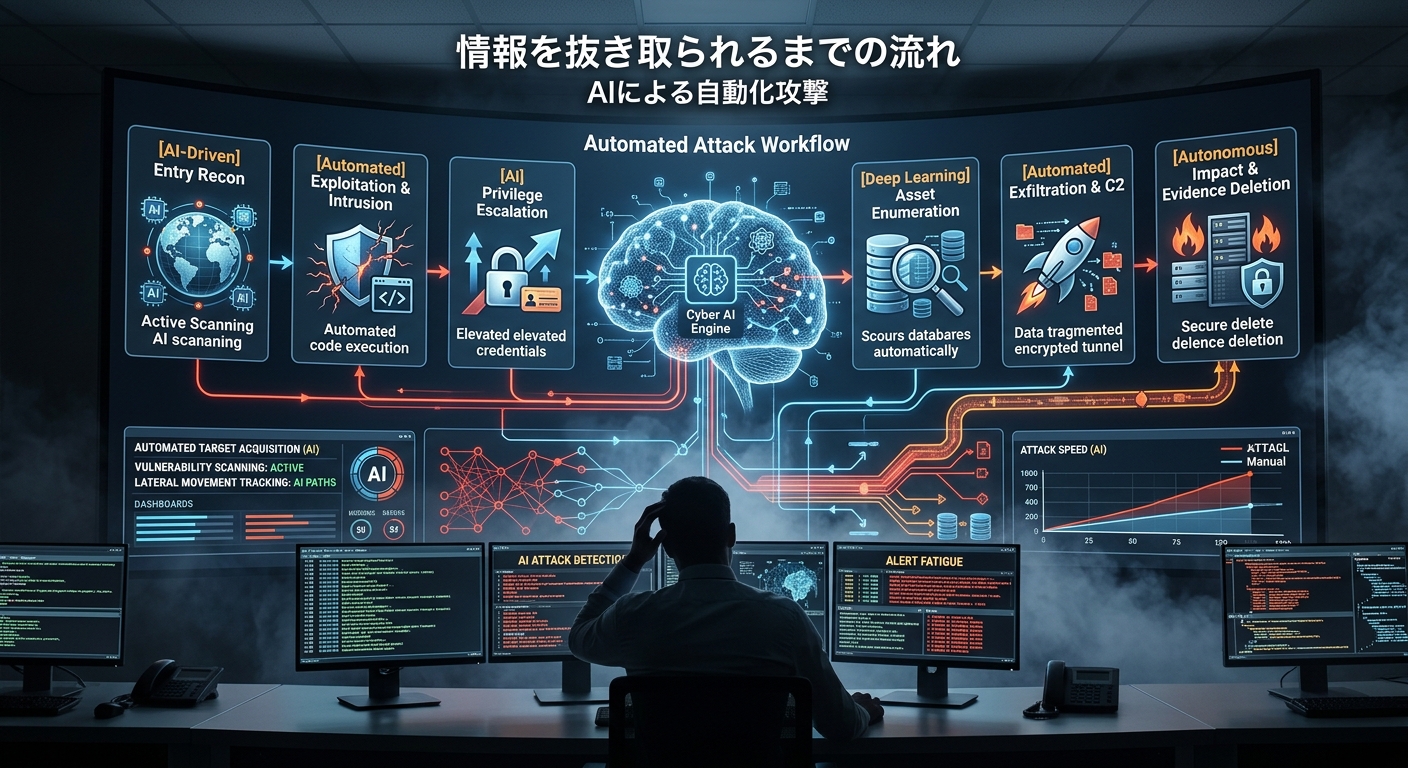
また、サイバー攻撃も自動化させて簡単にセキュリティの穴を見つけ出すようなAIの悪用方法もあるので、企業側もAIには、AIという対抗策も必要な時代が近いかもしれません。